
2026 年、PHP に CVSS 9.8、つまり 10 点満点で 9.8 の脆弱性が公開された(CVE-2026-109618 / 109619)。メモリが足りなくなった瞬間の処理に穴があり、別のリクエストのメモリの中身が混ざる。他人のセッションやデータが漏れる、乗っ取りに使われる、そういう種類の欠陥だ。修正版はすぐ出た。8.2.35、8.3.36、8.4.27、8.5.12。
修正版が出たからといって、サイトが直るわけではない。誰かが更新ボタンを押さないと、何も起きない。
サイバー攻撃でシステムが止まり、店頭が現金しか使えなくなって、客も店も困った――そんなニュースを、この数年で何度も目にした。あれは「大きな会社だから狙われた」のではないと、私は思っている。穴があったから入られた。穴は規模を選ばない。
私は、日本のサイトは実際どれくらい穴を開けたまま放置しているのか、数字で知りたくなった。
1.日本の主要 4 指標(セキュリティ露出統計調査 2026)

調べ方 ― 26 万サイトに「普通にアクセス」しただけ
やったことは単純だ。日本の約 16 万サイト、G7 各国とベトナム・マレーシア・世界上位の約 11 万サイト、合わせて 268,485 サイトに、ブラウザで開くのと同じ 1 回のアクセスをした。DNS を引いて、TLS で握手して、ページを 1 回 GET する。それだけ。ポートスキャンも、脆弱性を突く試行も、ログインの試みも一切していない。
見たのは、サーバーが自分から返事に書いている情報だ。「私は Apache 2.4.x です」「PHP 7.4.33 で動いています」――ヘッダにそう書いてある。それを、米国 NIST が公開している脆弱性データベース(NVD)と突き合わせた。
応答が返ってきたのは 121,903 サイト、日本は 35,998 サイト。データは追記専用で保存し、集計は読むだけ。都合の悪い数字を削ったり直したりはしていない。細かい方法と全データは、別に書いたデータ記事にある。
ここでは、私が一番ぞっとした数字だけを書く。
数字 1: 日本のサイトの 6 割が、未修正版を掲げたまま
PHP のバージョンを返事に書いている日本のサイトは 3,099 ある。そのうち、冒頭の脆弱性の修正版より前のバージョンを掲げたままのサイトが 1,843、59.5%。
「有名なサイトはちゃんとしているだろう」と思うかもしれない。思っていた。違った。Tranco という世界的なランキングの上位にいる日本の有名サイト層に絞ると、64.1%。有名サイトのほうが悪い。
国別に見ると、英国 61.9%、米国 59.7%、フランス 55.8%、ドイツ 34.3%。日本だけが異常なわけではない。だがドイツの 34% を見ると、「出たパッチをすぐ当てる」文化があるかどうかで、これだけ差がつくことが分かる。
一つ断っておく。この数字は「未修正版を表示しているサイト」の割合だ。Linux の配布元はバージョン番号を変えずに修正だけ入れることがあるので、表示が古くても実際には直っているサイトが含まれる。だからこれは上限値だ。だが、上限値が 6 割というのは、それだけで十分に怖い。
2.2026 年 PHP 重大脆弱性 未修正版表示率(国別・日本出典別)

数字 2: 半分はサポートが終わっていて、修正そのものが来ない
もっと根が深い話がある。
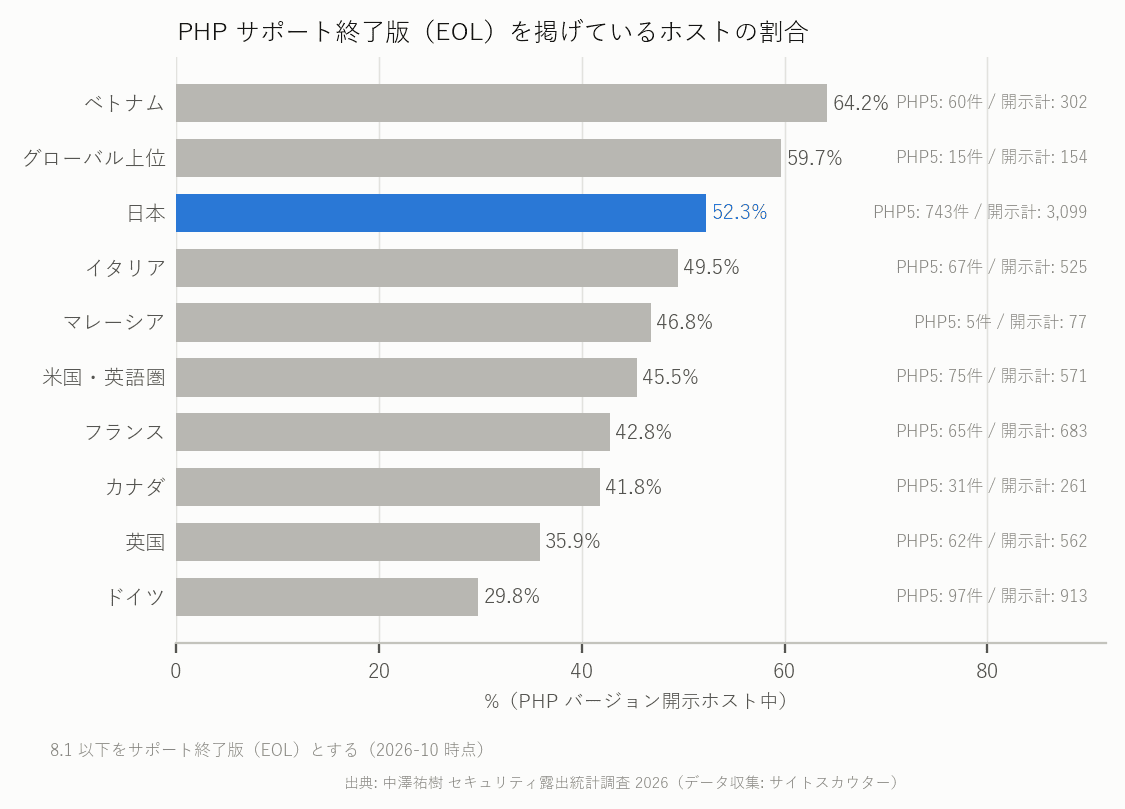
PHP のバージョンを公開している日本のサイトのうち、52.3% がサポート終了版だった。1,621 サイト。サポート終了とは、新しい穴が見つかっても修正が作られない、ということだ。更新ボタンを押しても、押す先がない。
内訳を見て、目を疑った。
- PHP 7.4: 549 サイト(サポート終了 2022 年 11 月)
- PHP 5.6: 453 サイト(サポート終了 2018 年 12 月)
- PHP 5.3: 115 サイト
- PHP 5.2: 44 サイト
- PHP 4.x: 16 サイト
PHP 5.x が 743 サイト。5.6 の最終版 5.6.40 が出たのは 2019 年 1 月だ。それ以降に見つかった欠陥は、これらのサイトでは一つも直っていない。他国のサポート終了率は、ドイツ 29.8% からイタリア 49.5% まで(ベトナム 64.2% は日本より高い)。日本の 52% は高い側だが、飛び抜けて悪いわけではない。ただし PHP 5.x の割合(PHP を開示するサイトの 24.0%)は日本が最も高い。
これらのサイトは、公開されている乗っ取り系の脆弱性(外から命令を送って実行させる、いわゆる Web シェルを置かれる種類)の影響範囲に、例外なく入っている。調べた 1,622 サイトのうち 1,622 サイト、100%。うち 97% は RCE 系――任意のコードを実行されうる欠陥――を含む。8 年前に公開された欠陥が、そのまま掲げられている。
3.国別 PHP サポート終了率(PHP バージョン開示サイト比)
4.日本の PHP マイナーバージョン別ホスト数(バージョン開示ホスト)

数字 3: 乗っ取りにつながる欠陥の範囲にいるサイト
PHP に限らず、Apache、nginx、WordPress、OpenSSL なども含めて、「乗っ取り・権限奪取につながる種類の公開済み脆弱性の影響範囲にあるバージョンを表示しているサイト」を数えた。
日本は RCE 系で 3.5%、メモリ破壊系で 8.1%。英国は 1.5% と 3.1%、ドイツは 1.8% と 7.6%。RCE 系は英国・米国・ドイツの約 2 倍。メモリ系は英国の約 2.6 倍だが、ドイツ・フランスとはほぼ同じ。イタリアやベトナムは日本より高い。「日本が世界最悪」ではない。だが英国・米国との差ははっきりしている。
念のため書いておくと、本調査は攻撃を試みていないので、各サイトに実際に侵入できるかは検証していない。見たのは、サーバーが自分で名乗っているバージョンだけだ。だが、名乗っている内容が「8 年前の未修正版です」なら、それを見た攻撃者が何を試すかは想像がつく。
5.CVE 露出率 リージョン別(RCE 系・メモリ系・CRITICAL)

日本はどこが弱いのか ― 対策 8 指標すべてで最下位
ここまでは PHP の話だった。もう一つ、PHP 以前の話がある。
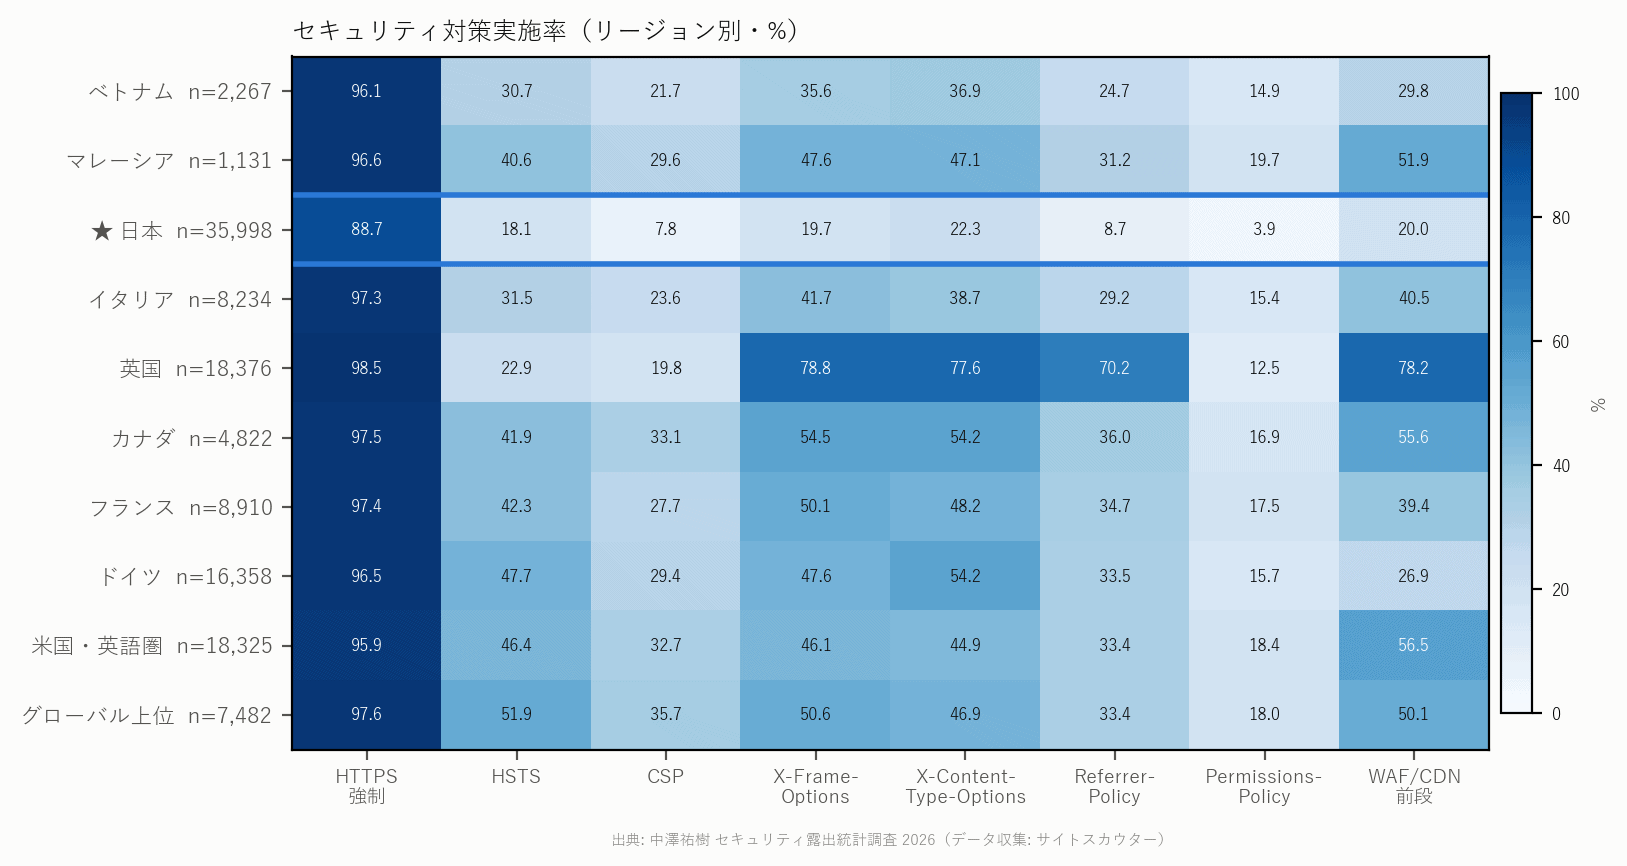
HTTPS の強制、HSTS、CSP、X-Frame-Options、X-Content-Type-Options、Referrer-Policy、Permissions-Policy、WAF/CDN の前段――サイトの基本的な防御策 8 項目を国別に集計したら、日本は 8 項目すべてで 10 リージョン中の最下位だった。
- CSP(勝手なスクリプトを混ぜられないようにする宣言): 日本 7.8%、英国 19.8%、米国 32.7%
- HSTS(必ず暗号化通信にする仕組み): 日本 18.1%、米国 46.4%、ドイツ 47.7%
- HTTPS を強制していないサイト: 日本 11.3%、他国は 1.5〜4.1%
有名サイト層に絞っても差は残った。日本の Tranco 上位層の HSTS は 27.5%(英国の 22.9% よりは上だが、他の 8 リージョンは 30.7% 以上)、CSP は 10.9%(全リージョンが 19.8% 以上)。
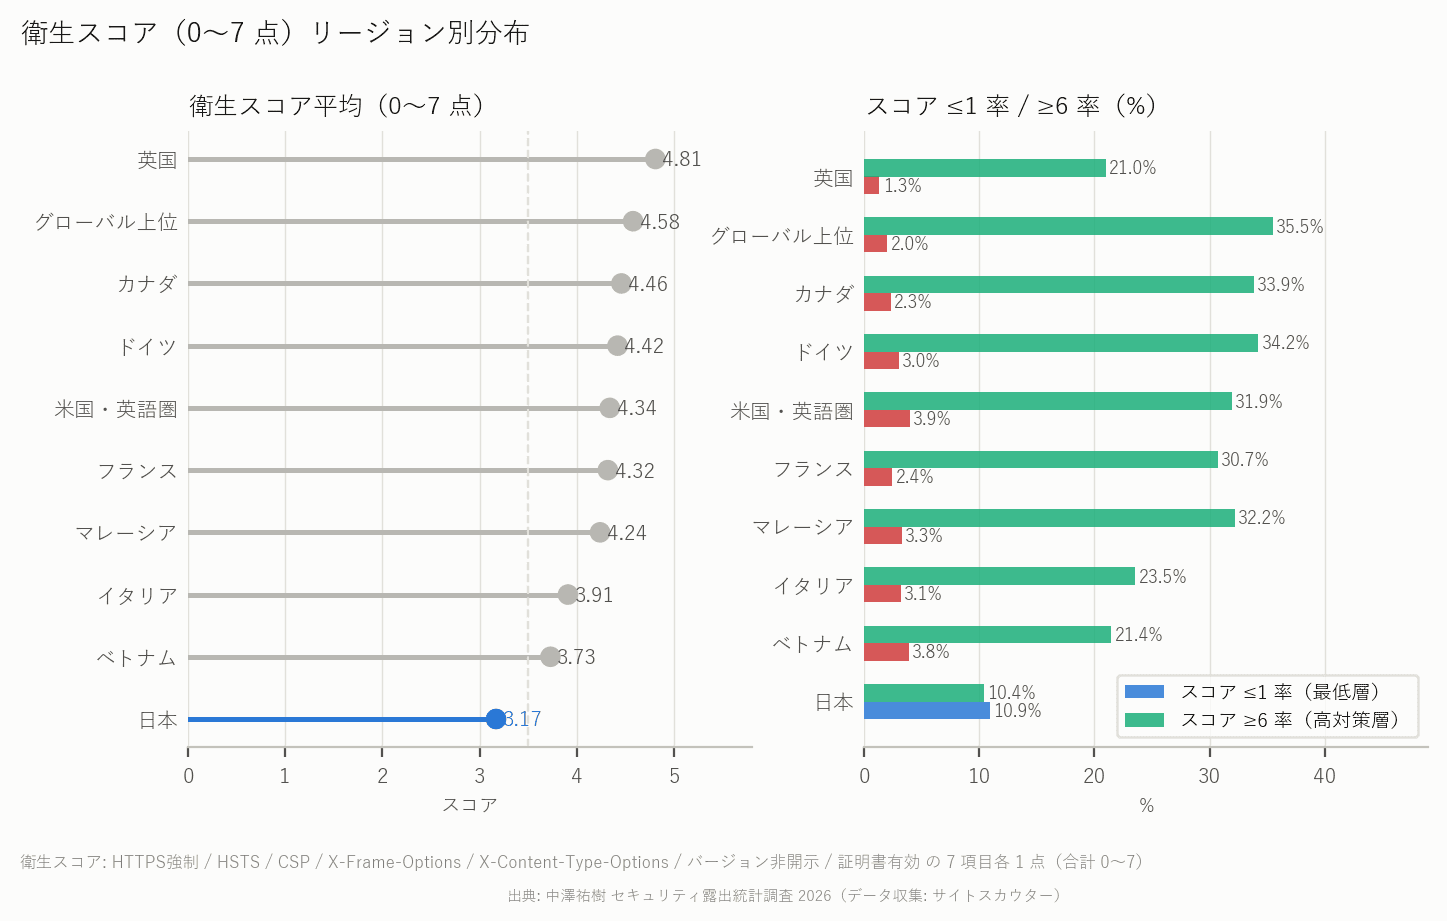
7 項目を 1 点ずつ採点した簡易スコアでは、日本の平均は 3.17 点。英国 4.81、ドイツ 4.42、米国 4.34。そして日本は 1 点以下のサイトが 10.9%――ほぼ何もしていないサイトが 1 割。英国は 1.3% だ。
日本の弱さは、平均が低いことより、「何もしていない層が厚い」ことにある。
6.対策実施率ヒートマップ(リージョン×指標)
7.衛生スコア リージョン別
経営者が明日やること 3 つ
技術の話に見えるが、これは経営の話だ。更新しない理由は、たいてい「知らなかった」か「予算がなかった」か「制作会社に任せきりだった」のどれかで、全部、経営判断の範囲にある。
1. 制作会社かホスティング会社に、3 つ聞く。
「うちのサイトの PHP とサーバーソフトのバージョンは何か」「それはいつまでサポートされるか」「2026 年の PHP の修正(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)は適用済みか」。答えが返ってこない、または「分からない」なら、それ自体が答えだ。
2. 自分のサイトを外から見る。
サイトスカウターのサーバー情報調査に自社の URL を入れると、本調査と同じ方法で、あなたのサーバーが世界に向けて何を名乗っているかが 10 秒で分かる。「X-Powered-By: PHP/7.4.33」と出たら、それが答えだ。登録は要らない。
3. 「保守費」を毎年取る。
サイトは作って終わりではない。PHP は毎年新しい系列が出て、古い系列は 3 年でサポートが切れる。年に一度バージョンを上げる費用を、広告費と同じように予算に入れておく。更新の手順そのものは、契約しているレンタルサーバーの管理画面にある「PHP バージョン切替」の案内に従えばよい。切替の前にバックアップを取り、WordPress 本体・テーマ・プラグインが新しい PHP に対応しているかを確認しておくこと。
おわりに
サーバーは、頼まなくても自分のバージョンを名乗る。名乗っている内容が「サポートの切れた 8 年前の版です」なら、それは鍵の開いたドアに「鍵は開いています」と貼り紙をしているのと同じだ。
隠せばいい、という話ではない。貼り紙を剥がしても、ドアは開いたままだ。まず鍵をかける。つまり更新する。そのうえで貼り紙も剥がす。順番はこれしかない。
全データ、国別の表、CVE ごとの件数、調査方法の詳細はデータ記事に置いた。個別のサイト名は一切出していない。出さなくても、この数字は十分に重い。
本記事の数値は、筆者が 2026 年 10 月 22〜24 日に実施した「セキュリティ露出統計調査 2026」(データ収集: サイトスカウター)に基づく。調査は各サイトへの通常の 1 回のアクセスのみで行い、攻撃や侵入の試行は一切していない。「露出」はサーバーが表示したバージョン文字列に基づく上限値であり、配布元のバックポート修正により実際には修正済みの場合がある。
参考: PHP Supported Versions(php.net) / NVD(NIST)
筆者・連絡先
中澤祐樹(nkzw.jp)
- 公式サイト: nkzw.jp
- YouTube: @yknkzw
- Instagram: @nkzwyk
- LinkedIn: yukinakazawa
- X: @YukiNakazawa331
- Telegram: @yknkzw
2026.10.24 / written by 中澤祐樹
更新履歴
- 第1稿投稿 2026年10月24日 20時56分(記事コンテンツアップ)
- 第2稿更新 2026年10月24日 21時24分(国別比較の表現を数値に合わせて修正)
- 第3稿更新 2026年10月24日 21時26分(筆者連絡先の掲載順を変更)
- 第4稿更新 2026年10月24日 21時36分(筆者連絡先にLinkedInを追加)
- 第5稿更新 2026年10月24日 21時36分(筆者連絡先のInstagram URLを修正)
