
2026年11月18日の朝、DigiCert(デジサート)から「お客様の業務上の連絡先情報に関するお知らせ」というメールが届きました。DigiCert は、私が仕事で使っているSSL証明書の発行元です。Webサイトの「鍵マーク」を保証する認証局で、いわばインターネットの信頼を売っている会社です。その認証局が不正アクセスを受け、私の業務用の連絡先が外部から読まれた可能性がある、という内容でした。
先に断っておくと、漏れた可能性があるのは、社内の業務システムに保管されていた顧客の連絡先です。認証局のサービスや、発行済みの証明書は影響を受けていないとされていて、私のサイトの証明書もそのまま使えます。それでも、セキュリティそのものを仕事にしている会社でさえ漏えいを防げなかった、という事実は重く感じました。
しかも、同じ日の午後には、いまは使っていない楽天証券からも漏えいの可能性を知らせるメールが届き、4日前の11月14日にはニトリホールディングスからも届いていました。1か月のうちに3社です。ニュースを見ていても、「最大○万件流出の恐れ」という見出しを毎週のように目にします。そこで、次の3つが気になりました。
1.情報漏えいは、もう止められないのか。
2.諸外国と比べて、日本は多いのか、少ないのか。
3.日本の報道は、騒ぎすぎなのか。
結論を先に決めずに、公的な統計や各社の発表文で確かめられたことと、確かめられなかったことを分けて書いておきます。
1.届いた3通のメール
まず、手元に届いた3通の中身を整理します。
1.DigiCertからのお知らせメール
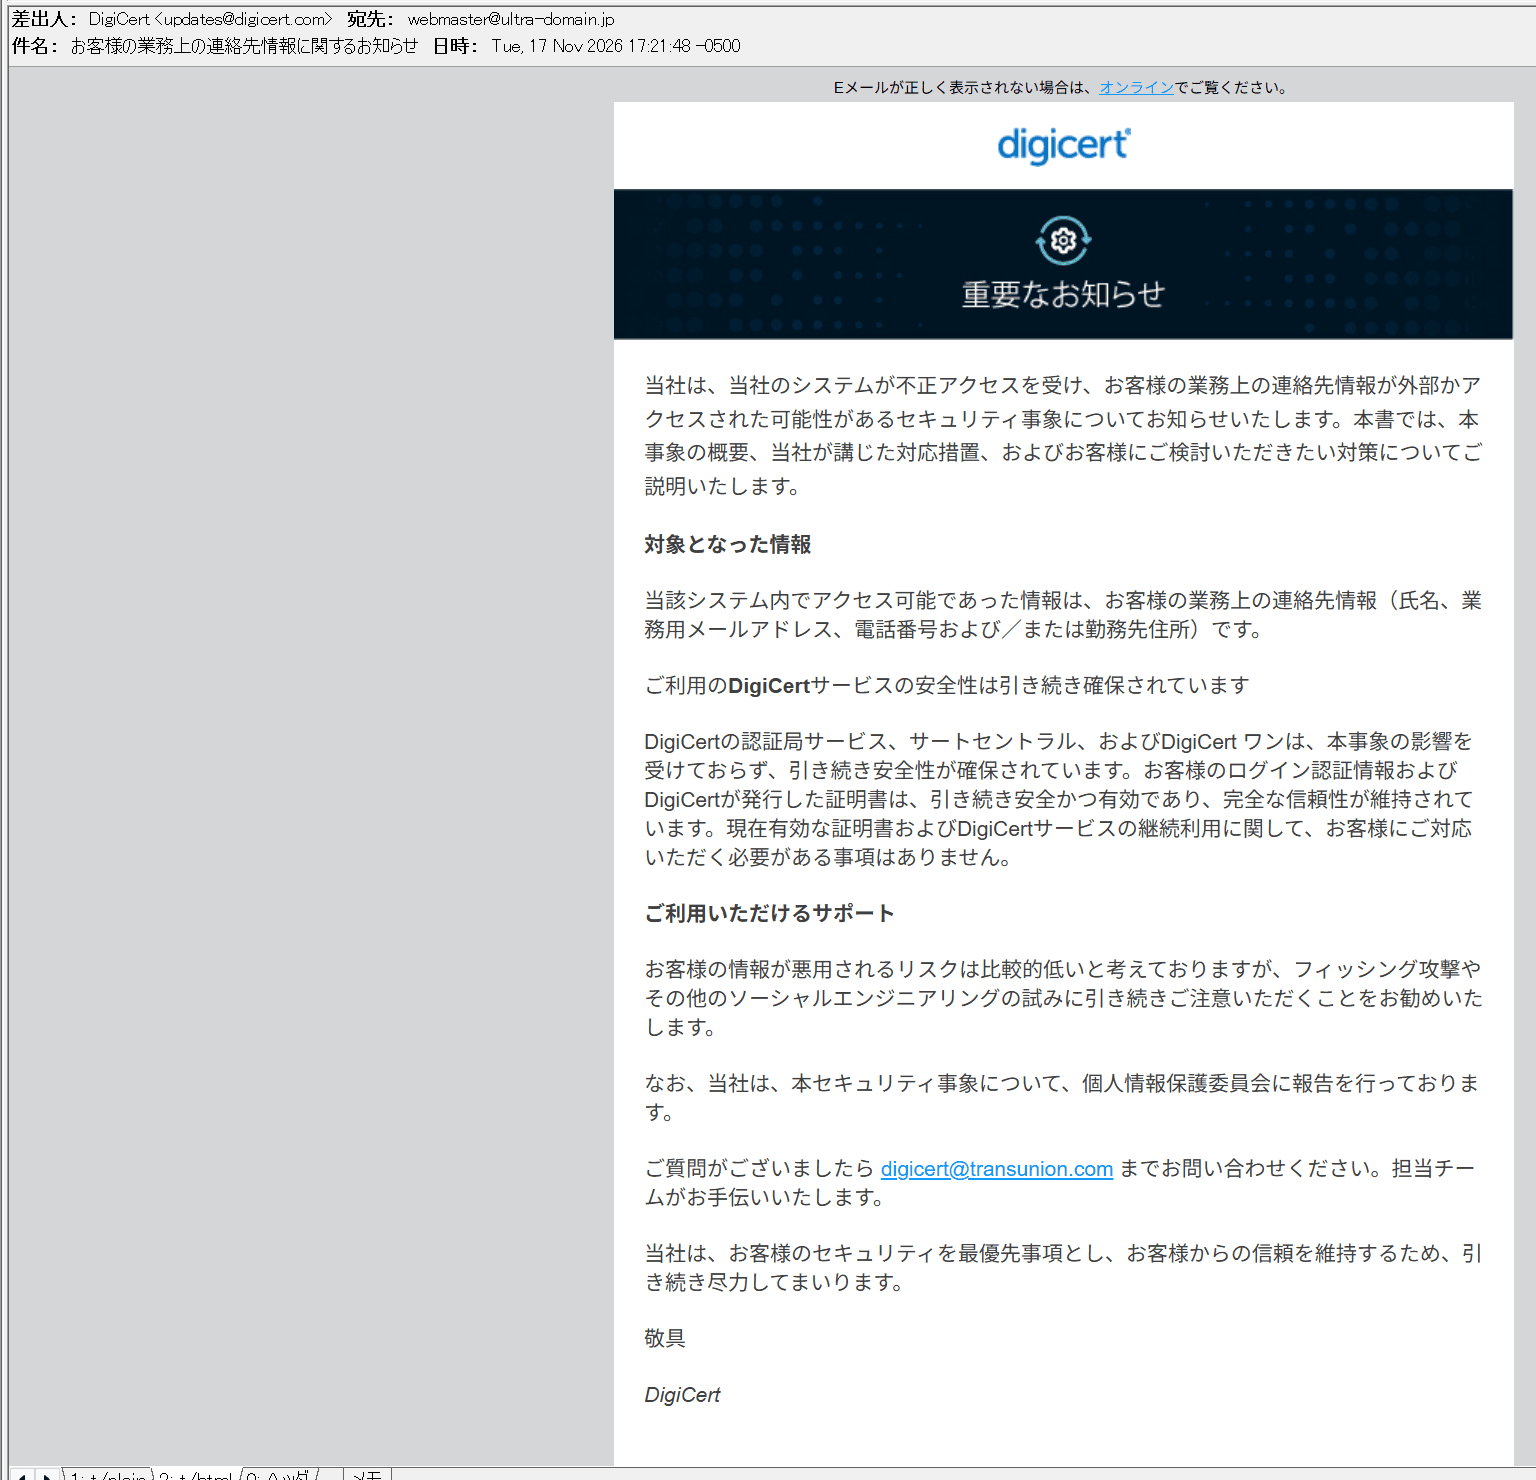
米国の認証局 DigiCert からのメールです。日本時間の11月18日7時21分に、DigiCert の製品を登録したときのアドレス(私の事業用ドメインの webmaster 宛て)に届きました。件名は「お客様の業務上の連絡先情報に関するお知らせ」、差出人は updates@digicert.com です。
| 区分 | 内容 |
|---|---|
| アクセスされた可能性がある情報 | 業務上の連絡先(氏名、業務用メールアドレス、電話番号、勤務先住所) |
| 影響なしとされたもの | 認証局のサービス、ログイン認証情報、発行済みの証明書 |
| 利用者の対応 | 証明書について必要な対応はない。フィッシングなどに注意 |
| 当局への報告 | 日本の個人情報保護委員会に報告済み |
メールには、発生日も件数も原因も書かれていませんでした。DigiCert がブラウザー各社向けに公開している事故報告(Mozilla のバグ管理システム)を読むと、経緯は次のとおりです。
| 日付 | できごと |
|---|---|
| 2025年2月4日 | 社内の業務システムを、VPNでしか入れない場所から外部から届く場所へ移した。このとき、意図せず外部からアクセスできる状態になった |
| 2026年6月18日 | 社外のアカウントがあることに気づき、新しいアカウントの作成を止めた |
| 2026年6月27日〜7月2日 | 外部から作られたアカウントで、保管済みのデータが読まれた期間 |
| 2026年10月19日 | 報告が必要な事案だと判断 |
原因は、移設のときにセキュリティの確認をしなかったことと、本来は別の用途の「自分でアカウントを作れる機能」が外から使えたことです。そうして作られたアカウントは、多要素認証なしで、保管データを読むことができました。報告によると、ごく一部のアカウントでは、お客様が出した運転免許証やパスポート、公共料金の請求書などの書類も含まれていたそうです。私に届いたメールには、書類についての記載はありませんでした。影響を受けた件数は公表されていません。
なお、DigiCert では2026年4月にも、サポート窓口経由のマルウェア感染で、コード署名用の証明書が不正に発行された別の事案がありました。今回のメールはそれとは別件です。
2.ニトリからのお知らせメール
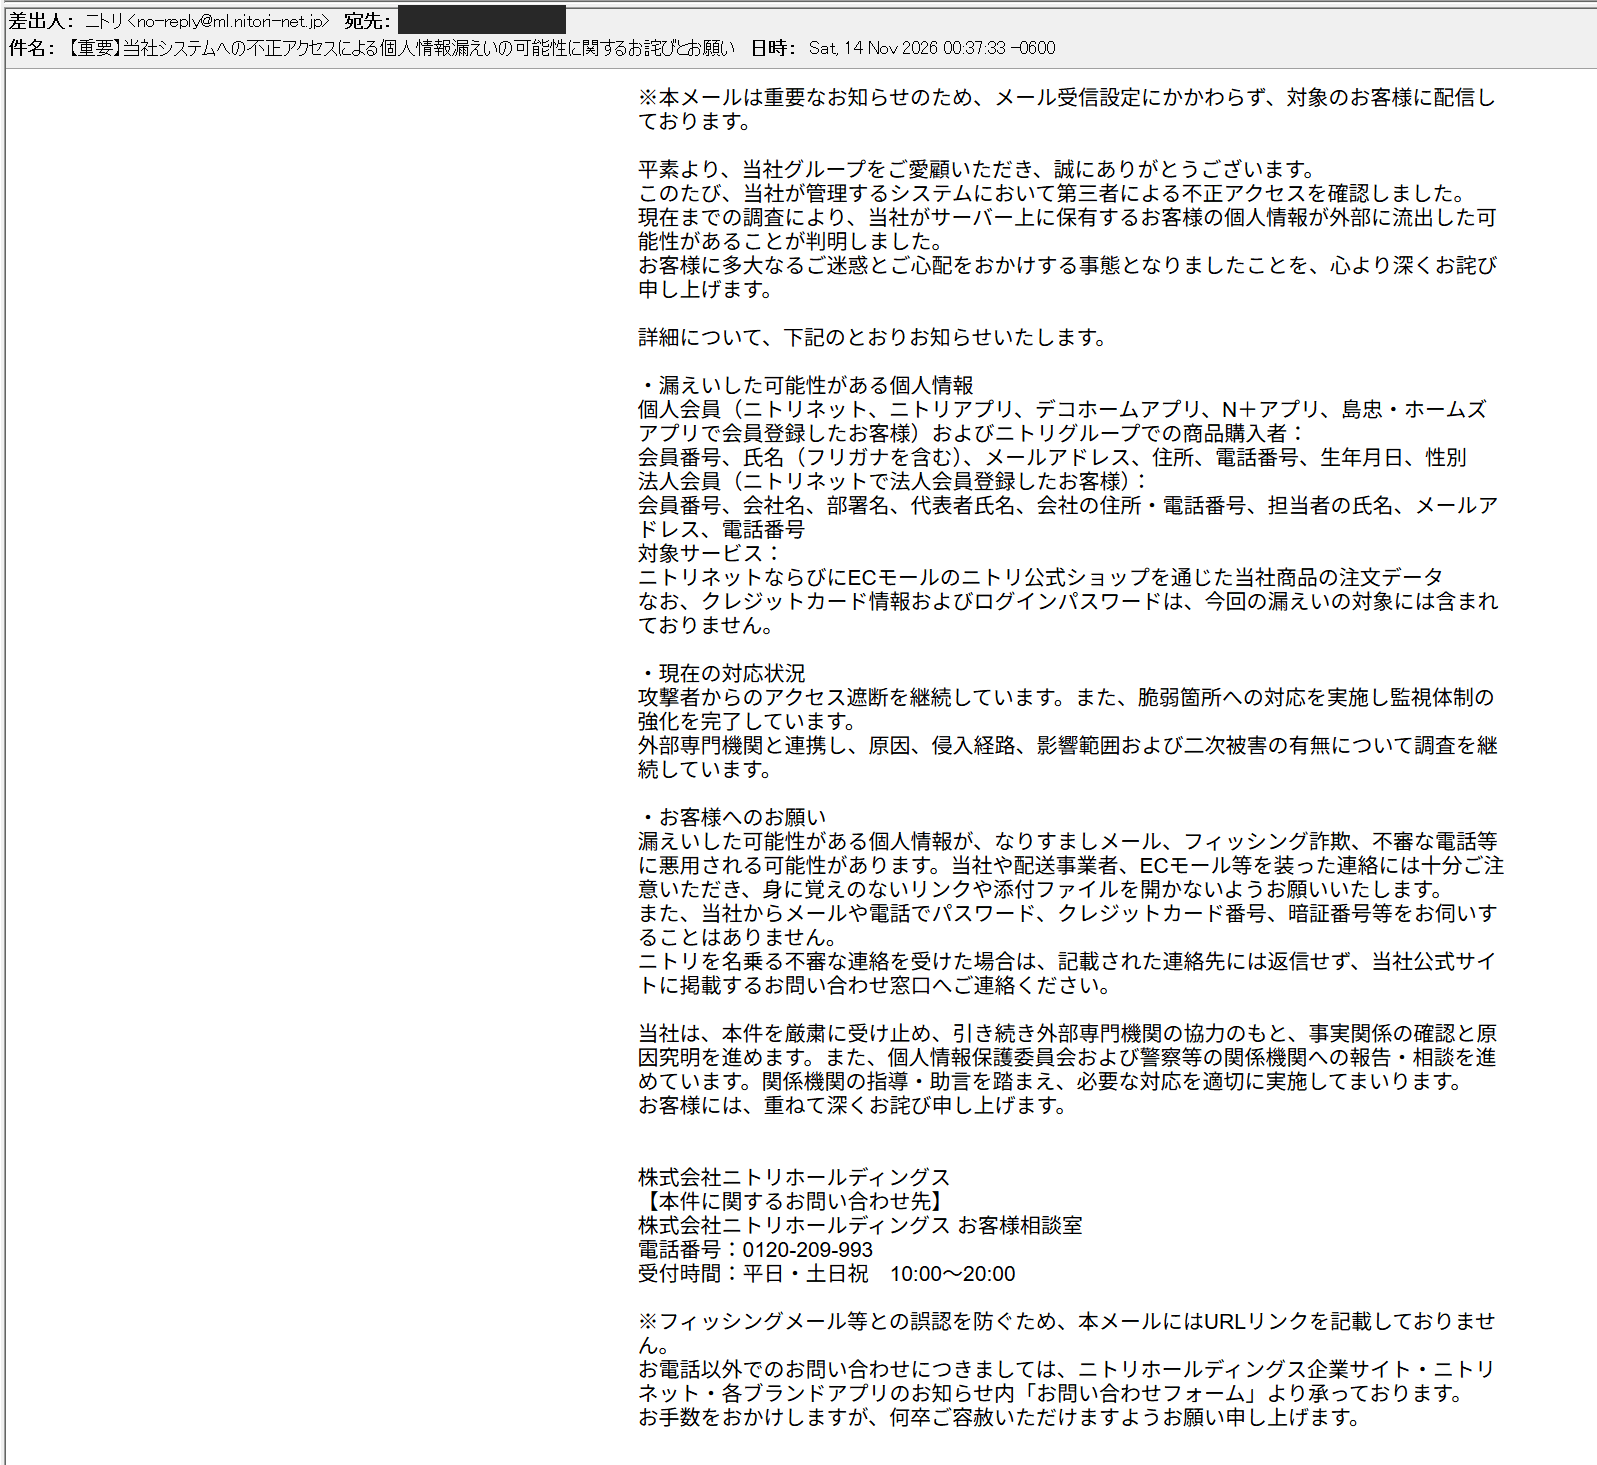
ニトリからのメールは、日本時間の11月14日15時37分に届きました。冒頭には「本メールは重要なお知らせのため、メール受信設定にかかわらず、対象のお客様に配信しております」とあります。
ニトリの発表では、11月6日に不正アクセスを確認して遮断し、11月9日に公表しています。流出した可能性がある個人情報は「最大3,762万件」で、10月中旬から下旬にもアクセスがあった可能性があり、調査中とされています。原因と侵入経路は、発表の時点では明らかにされていません。
| 区分 | 漏えいした可能性がある情報 |
|---|---|
| 個人会員・商品購入者 | 会員番号、氏名(フリガナ含む)、メールアドレス、住所、電話番号、生年月日、性別 |
| 法人会員 | 会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号 |
| 注文データ | ニトリネットと、ECモールのニトリ公式ショップでの注文 |
| 対象外 | クレジットカード情報、ログインパスワード |
メールの最後には、フィッシングメールと間違えられないよう、URLを載せていないと書かれていました。問い合わせ先は電話番号(0120-209-993)だけです。
3.楽天証券からのお知らせメール
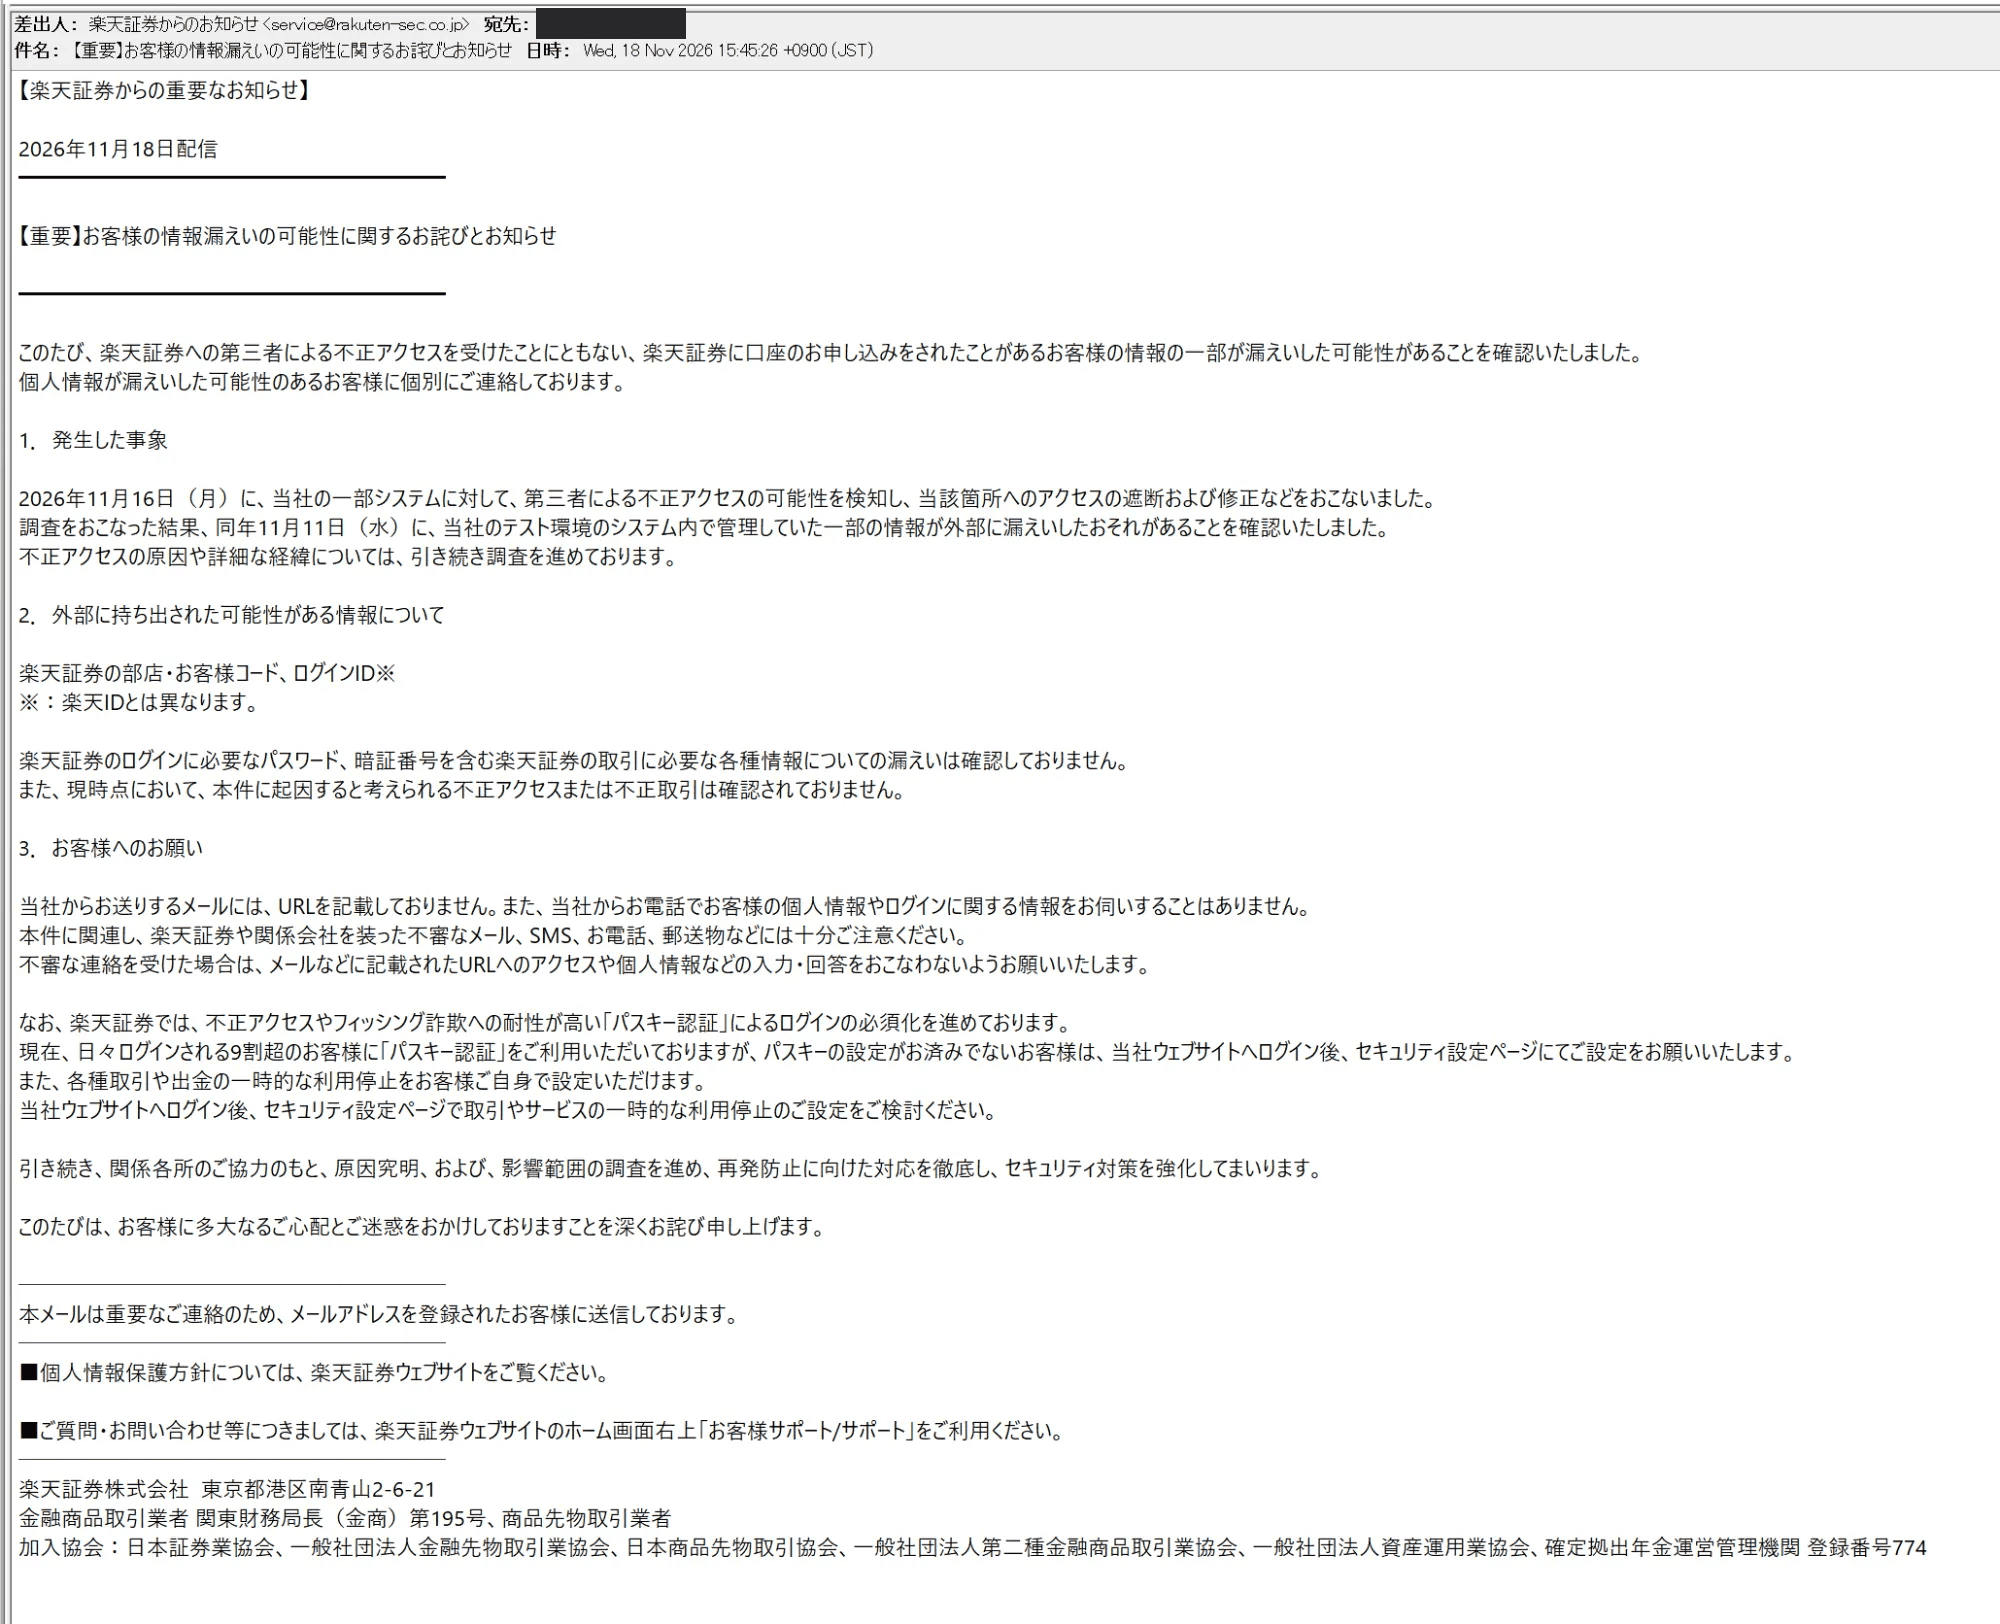
楽天証券からのメールは、11月18日15時45分に届きました。メールと、前日の11月17日に同社が出した発表によると、11月16日に一部のシステムへの不正アクセスの可能性を検知し、遮断しています。調べたところ、11月11日に「テスト環境のシステム内で管理していた一部の情報」が外部に漏えいしたおそれがある、ということでした。
| 区分 | 件数(最大) | 漏えいした可能性がある情報 |
|---|---|---|
| 1 | 約447万口座 | 部店・お客様コード、ログインID、氏名、生年月日、住所、電話番号、メールアドレス、勤務先、出金先口座、申告した年収・金融資産、商品別の資産情報、最終ログイン日 |
| 2 | 約1,125万口座 | 部店・お客様コード、ログインID(楽天IDとは別)だけ |
| 対象外 | ― | ログインパスワード、暗証番号など取引に必要な情報 |
合わせて最大約1,572万口座です。発表には、退会した人の情報も含まれると書かれています。私に届いたメールに書かれていたのは、部店・お客様コードとログインIDだけなので、私は区分2にあたるとみられます。
実は、私はいま楽天証券を使っていません。メールにも「口座のお申し込みをされたことがあるお客様」とあります。取引に使っていないので、実害はまずないと思います。それでも、使っていない会社から自分の情報を抜かれるのは、やはり嫌なものです。使っていない人の情報まで、何年も持ち続けていて、それがテスト環境に置かれていた、ということだからです。
テスト環境は、本来は試験用のデータで動かすところです。ITmedia NEWS の取材に対して同社は、ふだんはダミーのデータしか置かないが、今回は社内システムの更新で、一部の機能を本番のデータで確かめる必要があり、顧客情報の一部を一定期間コピーしていた、と説明しています。データを読めなくする加工(マスキング)は、かけていなかったそうです。日経クロステックは、同社がその後、実際の漏えいを確認したと報じています。不正アクセスの原因は、まだ調査中とされています。
メールにURLはなく、「パスキー認証」の設定と、取引や出金を自分で一時停止できる機能を案内していました。日々ログインする人の9割超が、すでにパスキーを使っているそうです。
なお、楽天証券は10月31日にも、NTTデータの委託先が運営する「デジタル証券プラットフォーム」への不正アクセスで、社債を買ったお客様の情報が漏えいした可能性を公表しています。今回のメールは、それとは別の件です。
3通を並べて分かったこと
ニトリと楽天証券は、不正アクセスの「可能性」を確認してから、1〜3日で公表しています(ニトリは11月6日確認→9日公表、私へのメールは14日。楽天証券は11月16日検知→17日公表、私へのメールは18日)。そして、どちらもURLを1つも載せていません。後で詳しく書きますが、この「早さ」と「可能性の段階で知らせる」ことは、日本の制度の特徴そのものです。
DigiCert は逆でした。読まれた期間は7月2日に終わっていて、報告が必要だと判断したのは10月19日、私にメールが届いたのは11月18日です。読まれてから4か月半がたっています。本文のリンクはすべて、配信サービスを経由する追跡用のURLで、問い合わせ先のメールアドレスは、DigiCert ではなく信用情報会社 TransUnion のドメインでした。
中身が本物でも、「リンクがある」「差出人と違う会社のアドレスに問い合わせる」という形は、偽メールと見分けがつきません。漏えいのお知らせそのものが、フィッシングの見本になってしまうのです。私はこのメールのリンクは開かず、DigiCert の公式サイトを自分で開いて確かめることにしました。
2.情報漏えいは、もう止められないのか
まず、件数が本当に増えているのかを確かめました。日本には、性格の違う統計が2つあります。
| 統計 | 数え方 | 直近の数字 |
|---|---|---|
| 個人情報保護委員会の年次報告 | 法律にもとづき事業者が委員会に出した漏えい等の報告 | 令和7年度(2025年度)17,139件(前年度19,056件) |
| 東京商工リサーチの調査 | 上場企業と子会社が自ら公表した漏えい・紛失事故 | 2025年 180件・158社(社数は過去最多)、約3,064万人分 |
個人情報保護委員会への報告は、前年度より約1割減っています。ただし、前年度は大型の不正アクセス事案があった反動という面があり、報告の多くは誤送付や紛失といったうっかりミスです。
一方、上場企業の事故に絞った東京商工リサーチの調査では、2025年の180件のうち116件(64.4%)が「ウイルス感染・不正アクセス」でした。そして2026年は、1〜10月の速報で215件と、すでに年間の過去最多(2024年の189件)を超えています。10月だけで109件、漏えいした件数は10月末までの累計で約3億5,000万件です。ニトリの最大3,762万件も、この中に入っています。
4.上場企業の情報漏えい事故の件数
うっかりミスは減らせても、外からの攻撃は増え続けている、というのが数字から読み取れることです。
では、防ぎようがないのか。私はそうは思いません。今年いちばん大きな制裁を受けた韓国のクーパンの事件では、韓国の個人情報保護委員会が、原因は高度なハッキングではなく「基本的な個人情報保護の管理の不備」だったと認定しています。辞めた社員が在職中に触れた認証用の鍵を、退職後も無効にしていなかった、という内容です。
DigiCert も同じです。認証局という、セキュリティそのものを売っている会社でも、サーバーを移したときの確認漏れひとつで、1年以上も社内システムが外から見える状態になっていました。楽天証券も、テスト環境に本番の顧客情報を、読めなくする加工をせずに置いていました。同じ種類の話です。攻撃そのものはゼロにできなくても、「入られたときに持ち出されるもの」を減らすことはできます。テスト環境に本物のデータを置かない、使わなくなった人の情報は消す、退職者の権限を消す、システムを移したら外から見えていないか確かめる、パスワードの代わりにパスキーを使う。どれも地味ですが、効く対策です。
3.諸外国と比べて日本はどうなのか
次に、米国・欧州と比べてみます(韓国は、年間の件数を確かめられなかったので、後の制裁金のところで取り上げます)。最初に断っておくと、国ごとに「何を1件と数えるか」がまったく違うので、件数をそのまま並べて多い少ないを言うことはできません。
| 地域 | 統計 | 数え方 | 直近の数字 |
|---|---|---|---|
| 日本 | 個人情報保護委員会 年次報告 | 事業者から委員会への漏えい等報告 | 2025年度 17,139件 |
| 米国 | ITRC(個人情報盗難リソースセンター) | 公表された漏えい事案 | 2025年 3,322件(過去最多)、被害通知 約2億7,880万件 |
| 欧州 | DLA Piper の GDPR 調査 | 当局への侵害通知 | 1日平均443件(前年363件) |
欧州の1日443件を1年に直すと、約16万件です。日本の委員会への報告(約1.7万件)より1桁多い数字です。米国の3,322件は「公表された事案」だけを数えたものなので、日本の数字とは比べられません。少なくとも、日本だけが突出して多い、という証拠は見つかりませんでした。
5.通知のルールの違い
大きく違うのは、件数より「いつ、どこまで知らせなければならないか」です。
| 地域 | 本人への通知が必要になる条件 |
|---|---|
| 日本 | 2022年4月から義務化。1,000人を超える漏えい、不正目的のおそれがある場合などは、漏えいの「おそれ」の段階で委員会に報告し(速報は概ね3〜5日以内)、本人にも通知する |
| 欧州(GDPR) | 当局への通知は原則72時間以内。本人への通知は「高いリスク」がある場合に限る |
| 米国 | 連邦の一律ルールはなく、州法ごと。たとえばカリフォルニア州(民法典1798.82条)は、氏名と、社会保障番号・運転免許証などの番号・口座番号(暗証番号とセット)・医療情報などの組み合わせ、またはメールアドレスとパスワードの組み合わせが対象 |
日本のルールでは、1,000人を超えれば、パスワードやカード番号が含まれていなくても、「おそれ」の段階で本人に知らせることになります。欧州なら「高いリスク」がなければ本人への通知は求められず、カリフォルニア州では、氏名と住所と電話番号、メールアドレスだけの漏えいは通知の対象に挙がっていません(ほかの州は確かめていません)。
つまり、日本の利用者は、ほかの国なら届かなかったかもしれない「可能性のお知らせ」まで受け取っている、ということです。米国の会社である DigiCert のメールにも「個人情報保護委員会に報告した」と書かれていました。日本の顧客を持つ以上、海外の会社も日本のルールで知らせることになります。私に3通届いたのも、その表れだと思います。
一方で、知らせ方の作法は会社によってばらばらでした。URLを載せずに早く知らせた日本の2社と、追跡用リンク付きで数か月後に知らせた米国の1社です。ただし、これは3通を比べただけなので、「日本の会社のほうが丁寧」と一般化はできません。
この点は、日本でも見直しが始まっています。2026年7月に成立した改正個人情報保護法では、「本人の権利利益の保護に欠けるおそれが少ない場合」は本人への通知義務を緩め、公表などの代わりの方法を認めることになりました。個人情報保護委員会の資料では、社内の識別子(ID)のように、それだけではほとんど意味を持たない情報だけが漏れた場合などが想定されています。楽天証券の「お客様コードとログインIDだけ」の区分がこれに当たるかどうかは、今後の委員会規則しだいです。
制裁金と補償の違い
もう一つの大きな違いは、お金です。
| 地域 | 事例・制度 |
|---|---|
| 欧州 | 2025年の GDPR 制裁金は約12億ユーロ、2018年からの累計は約71億ユーロ(DLA Piper 調査) |
| 韓国 | クーパンに6,246億8,100万ウォン(2026年6月、韓国で過去最大)。それまでの最大はSKテレコムの1,348億ウォン。クーパンは自主的に、1人5万ウォン分の購入券(4種類に分割)を配った |
| 日本 | 漏えいそのものに対する制裁金(課徴金)はない |
日本でも、2026年の改正で初めて課徴金が入りました。ただし対象は、個人情報の不正な取得や、違法な第三者提供など4つの類型に限られ、本人が1,000人を超える場合に、違反で得た利益に相当する額を納めさせる仕組みです。不正アクセスを受けて漏えいした、という「安全管理の不備」は対象から外されています。施行は、公布(7月17日)から2年以内です。
補償の考え方も違います。クーパンの5万ウォンは4種類の購入券に分けられていて、普段の買い物に使えるのは5,000ウォン分だけでした。残りの2万ウォン券2枚は旅行と高級ブランドの売り場向けで、韓国の市民団体からは、券の作り方そのものに批判が出ています。ニトリの発表には、今のところ補償についての記載はありません。
4.日本の報道は過激すぎるのか
最後に、報道の書き方を比べました。同じニトリの件を、日本と海外の IT 系ニュースサイトがどう書いたかです。
| 媒体 | 見出し | 本文の書き方 |
|---|---|---|
| Impress Watch(日本、11月9日) | 「ニトリ、最大3762万件の個人情報流出の恐れ」 | 「流出した可能性がある」 |
| BleepingComputer(米国、11月10日) | 「ハッカーが3,760万件の顧客記録を盗んだとニトリが発表」(英語見出しの要約) | 「盗んだ可能性がある(may have stolen)」 |
見出しで「盗まれた」と言い切っていたのは、米国の媒体のほうでした。日本の見出しは「恐れ」を付けていて、むしろ慎重です。少なくともこの1件では、「日本の報道が過激」とは言えませんでした。
それでも「日本は騒ぎすぎ」と感じる理由を考えると、報道より制度の側にありそうです。
1.「最大値」が見出しになる。 日本では「おそれ」の段階で報告と通知が求められるため、企業は調査が終わる前に「最大○万件」と発表します。ニトリの3,762万件も「件数」であって「人数」ではなく、海外の報道でも、影響を受けた人数はまだ分かっていないと補足されていました。報道はその最大値を見出しにするので、数字だけが大きく残ります。
2.お知らせの数そのものが多い。 他の国なら通知の対象にならない漏えいでも、日本では本人に届きます。届く回数が増えれば、「また漏えいか」という印象も強くなります。
3.その後の結末が見えにくい。 欧州や韓国では、何年か後に巨額の制裁金という形で「結末」が報じられます。日本には漏えいそのものへの課徴金がないため、発表時の「最大○万件」が最後の大きなニュースになりやすいのです。
この比較は、ニトリ1件の見出しを並べただけです。日本と海外の報道全体を比べたものではないので、ここから「日本の報道は過激ではない」と一般化はできません。
5.私がやっておくこと
3つの問いを調べた上で、私自身がやることは変わりませんでした。
1.お知らせに載っているリンクは開かない。 ニトリも楽天証券も、本物のお知らせにURLを載せていません。リンク付きの「補償の手続き」「本人確認」は、偽物と考えます。DigiCert のように本物にリンクがある場合でも、リンクは使わず、公式サイトを自分で開きます。
2.仕事の連絡先も狙われると考える。 DigiCert で漏れた可能性があるのは、業務用の氏名・メールアドレス・電話番号です。「証明書の更新期限が切れます」「お支払い方法を確認してください」といった、取引先を装うメールが来る前提で、社内やお客様にも伝えておきます。
3.パスキーに切り替える。 パスキーが使えるサービスは、パスワードをやめてパスキーにします。ログインIDが漏れても、パスキーなら入られにくくなります。
4.パスワードの使い回しをやめる。 ニトリでは2022年9月にも、ほかのサービスから漏れたIDとパスワードを使った「リスト型攻撃」で、アプリに約13万2,000件の不正ログインがありました。メールアドレスが知られた以上、同じ手口を試される前提でいます。
5.使っていないサービスは、退会して情報を消してもらう。 楽天証券の件で、使っていない会社にも自分の情報が残っていると分かりました。使わない口座や会員登録は、そのままにせず退会します。ただし楽天証券の発表では、退会した人の情報も対象に含まれていました。退会しても、法律で保存が必要な記録は残ります。完全には消えない、ということも覚えておきます。
おわりに
調べる前は、「日本は漏えいが多くて、報道も大げさなのでは」と思っていました。調べてみると、少なくとも確かめられた範囲では、日本は「漏えいが特に多い国」というより、「可能性の段階で、早く、たくさん知らせる国」でした。お知らせが多いのは、制度がそう求めているからです。
認証局でさえ、サーバーを移したときの確認漏れひとつで漏えいします。情報漏えいは、ゼロにはできません。それでも、テスト環境に本物のデータを置かない、退職者の鍵を消す、システムを移したら外から見えていないか確かめる、パスキーを使う、といった基本で、漏れる量や悪用される範囲は小さくできます。そして利用者の側も、届いたお知らせに慌てず、リンクを開かずに、自分から公式の窓口を確かめることはできます。
ニトリ・楽天証券・DigiCert の原因や件数について続報が出たら、追記します。
この記事の内容は、専門用語を使わずに書いた一般向けの解説と、小学生から読めるまんが版、中高生向けのまんが版も用意しています。
参考
- 株式会社ニトリホールディングス「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月9日)https://www.nitori-net.jp/ec/notices/info261109/
- 楽天証券株式会社「当社お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月17日)https://www.rakuten-sec.co.jp/web/info/info20261117-02.html
- 楽天証券株式会社「【重要】お客様の情報漏えいの可能性に関するお詫びとお知らせ」(2026年11月18日、利用者あてメール)
- ITmedia NEWS「楽天証券の大規模漏えい、なぜテスト環境に顧客情報が?」(2026年11月18日)https://www.itmedia.co.jp/news/article/2611/18/2000003302/
- 日経クロステック「楽天証券に不正アクセス、テスト環境から最大1570万口座分漏洩」(2026年11月18日)https://xtech.nikkei.com/atcl/nxt/news/24/03477/
- DigiCert「お客様の業務上の連絡先情報に関するお知らせ」(2026年11月18日受信、利用者あてメール)
- DigiCert「Full Incident Report」Mozilla Bugzilla Bug 2084460(2026年)https://bugzilla.mozilla.org/show_bug.cgi?id=2084460
- SecurityWeek「DigiCert Data Breach Impacts Business Customer Information」(2026年11月6日)https://www.securityweek.com/digicert-data-breach-impacts-business-customer-information
- 個人情報保護委員会「令和7年度年次報告」(2026年7月7日)https://www.ppc.go.jp/files/pdf/080707_annual_report.pdf
- カリフォルニア州民法典 1798.82条 https://california.public.law/codes/ca_civ_code_section_1798.82
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/
- 個人情報保護委員会事務局「個人情報保護法等の一部を改正する法律について」(2026年7月)https://www.ppc.go.jp/files/pdf/260717_kaiseihounitsuite.pdf
- 東京商工リサーチ「2025年 上場企業の個人情報漏えい・紛失事故」(2026年1月30日)https://www.tsr-net.co.jp/data/detail/1202348_1527.html
- 東京商工リサーチ(2026年1〜10月速報、2026年11月9日)https://www.tsr-net.co.jp/data/detail/1203409_1527.html
- Identity Theft Resource Center「2025 Annual Data Breach Report」
- DLA Piper「GDPR Fines and Data Breach Survey: January 2026」https://www.dlapiper.com/en/insights/publications/2026/01/dla-piper-gdpr-fines-and-data-breach-survey-january-2026
- GDPR 第33条(監督機関への個人データ侵害の通知)https://gdpr-info.eu/art-33-gdpr/
- GDPR 第34条(データ主体への個人データ侵害の連絡)https://gdpr-info.eu/art-34-gdpr/
- 韓国 個人情報保護委員会(PIPC)クーパンへの処分に関する発表(2026年6月11日)https://pipc.go.kr/eng/user/ltn/new/noticeDetail.do?nttId=3071
- The Korea Times「Coupang voucher draws mixed response after rollout」(2026年1月16日)https://www.koreatimes.co.kr/business/companies/20260116/coupang-voucher-draws-mixed-response-after-rollout
- Impress Watch「ニトリ、最大3762万件の個人情報流出の恐れ 不正アクセス」(2026年11月9日)https://www.watch.impress.co.jp/docs/news/2154952.html
- BleepingComputer「Japanese furniture giant Nitori says hackers stole 37.6M customer records」(2026年11月10日)https://www.bleepingcomputer.com/news/security/japanese-furniture-giant-nitori-says-hackers-stole-376m-customer-records/
- INTERNET Watch(ニトリアプリへの不正ログイン、2022年9月)https://internet.watch.impress.co.jp/docs/news/1441843.html
更新履歴
第1稿投稿 2026年11月19日 15時20分(記事コンテンツ・スクリーンショット3点・図解2点アップ)
第2稿更新 2026年11月20日 0時02分(一般向け・まんが版へのリンク追加、楽天証券の発表タイトル修正)
第3稿更新 2026年11月20日 3時35分(中高生版まんがへのリンクを追加)
Publication date recorded: 2026年11月20日 DateSealed